
Hosting paketinizde “güvenlik duvarı” yazıyor, internette ise herkes ayrıca bir güvenlik eklentisi öneriyor. İkisi aynı şey mi, ikisi birden mi gerekir, çoğu zaman belli değil. Bu rehberde WAF nedir sorusunu cevaplıyor ve WAF’ın neyi engelleyip neyi engellemediğini tablolarla gösteriyoruz. Sonra WordPress’te hangi katmanda çalıştığını ve WordPress site güvenliği için tek başına neden yetmediğini anlatıyoruz.
WAF Nedir?
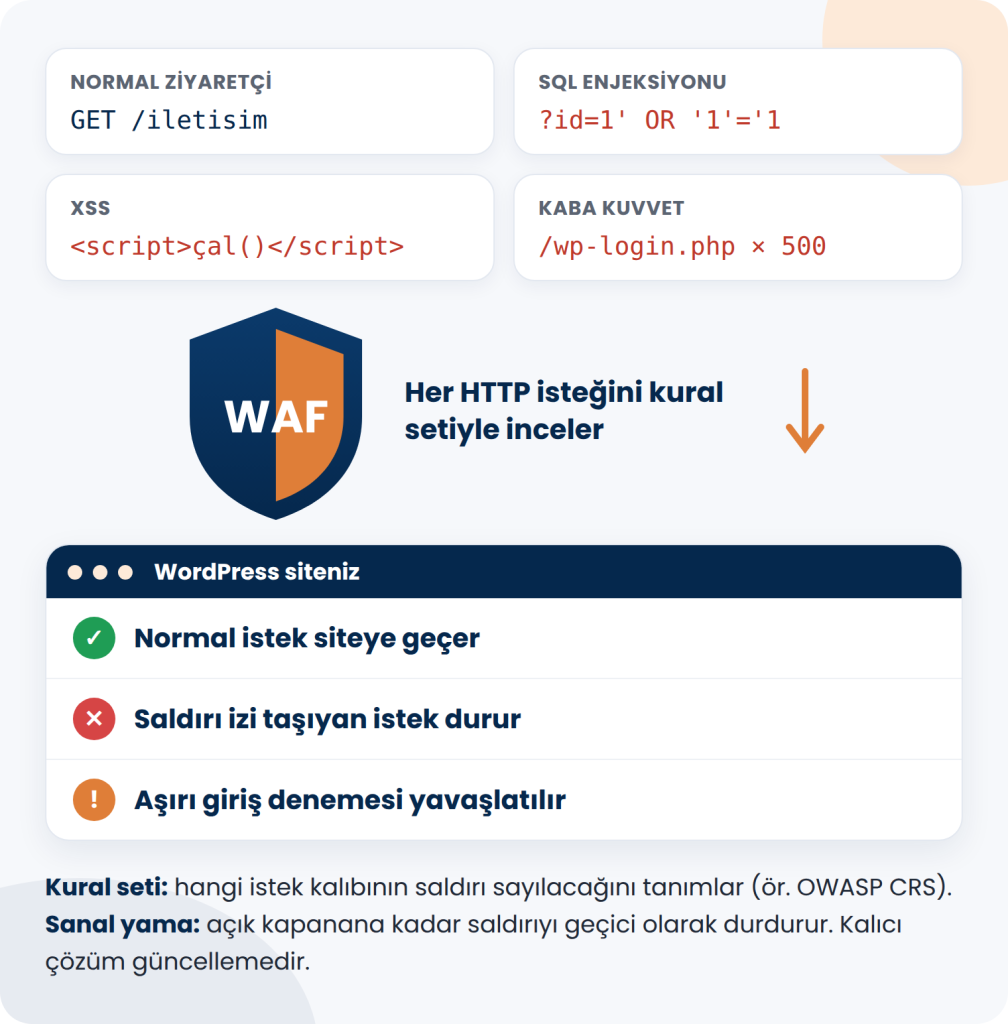
WAF (Web Application Firewall, web uygulaması güvenlik duvarı), sitenize gelen HTTP isteklerini kurallara göre inceleyip SQL enjeksiyonu ve XSS gibi saldırıları WordPress’e ulaşmadan engelleyen güvenlik katmanıdır.
Kısacası WAF, web uygulaması ile internet arasındaki trafiği izleyen ve süzen bir filtredir. HTTP isteği ise tarayıcının sitenizden bir sayfa istemesi ya da bir form göndermesidir. Web application firewall nedir sorusunun özü, bu isteğe nasıl baktığında saklıdır. Normal bir güvenlik duvarı bağlantının hangi adresten ve hangi porttan geldiğine bakar. WAF ise isteğin içeriğini okur. İki türün farkını SSS bölümünde ayrıca açıklıyoruz.
WAF bu incelemeyi kural setleriyle yapar. Kural seti, hangi istek kalıbının saldırı sayılacağını tanımlayan hazır bir listedir. Örneğin OWASP’ın açık kaynaklı CRS kural seti, OWASP Top Ten listesindeki saldırı türlerini en az yanlış alarmla yakalamayı hedefler. Yanlış alarm, yani yanlış pozitif, meşru bir isteğin saldırı sanılıp engellenmesidir.
WAF nedir sorusunu WordPress açısından cevaplarken bir kavram daha öne çıkar: sanal yama. Bir eklentide açık bulunduğunda WAF kuralı, siz güncellemeyi kurana kadar o saldırıyı geçici olarak durdurabilir. Yine de bu yalnızca zaman kazandırır, çünkü kalıcı çözüm güncellemedir. Bu konuya aşağıda yeniden döneceğiz.
WAF bir isteği nasıl süzer?
WordPress hosting paketlerinde hangi güvenlik katmanlarının hazır geldiğini merak ediyorsanız, paket özelliklerine göz atabilirsiniz.
Paket özelliklerini incele →WAF Hangi Saldırıları Engeller, Hangilerini Engellemez?
WAF, isteğin içinde saldırı izi taşıyan enjeksiyon ve betik saldırılarını iyi yakalar; ama yetki hatalarını, zayıf parolaları ve güncellenmemiş eklentinin kendisini düzeltemez.
SQL enjeksiyonu (SQL injection), form ya da adres çubuğu üzerinden veritabanına komut sokma girişimidir. XSS (cross-site scripting, siteler arası betik) ise sayfaya zararlı JavaScript ekleme saldırısıdır. İkisi de isteğin içinde iz bıraktığı için WAF’ın en güçlü olduğu alandır. Aşağıdaki tablo en sık karşılaşılan altı saldırıyı bu gözle karşılaştırıyor. Son sütun, WAF yakalasa da yakalamasa da asıl önlemin ne olduğunu gösteriyor.
| Saldırı | Ne yapar? | WAF yakalar mı? | Asıl önlem |
|---|---|---|---|
| SQL enjeksiyonu (SQL injection) | Form veya adres çubuğu üzerinden veritabanına komut sokar | Evet, büyük ölçüde (istek içinde iz bırakır) | Eklentiyi güncel tutmak |
| Siteler arası betik (XSS) | Sayfaya zararlı JavaScript ekler | Evet, büyük ölçüde | Eklentiyi güncel tutmak |
| Kaba kuvvet giriş denemesi | Giriş sayfasında binlerce parola dener | Kısmen (hız sınırlama kuralıyla) | Güçlü parola + iki adımlı doğrulama |
| Erişim kontrolü hatası | Yetkisi olmayan kullanıcının yetkili işlem yapmasına izin verir | Çoğunlukla hayır (istek normal görünür) | Kullanıcı yetkilerini en aza indirmek, güncelleme |
| Güncellenmemiş eklenti açığı | Bilinen bir açığı kullanır | Geçici olarak (kural varsa, sanal yama) | Güncelleme |
| Hacimsel DDoS | Sunucuyu trafik yüküyle boğar | Hayır (ağ katmanı saldırısı) | Ağ seviyesinde koruma |
WAF’ın yakaladığı ve yakalamadığı saldırılar
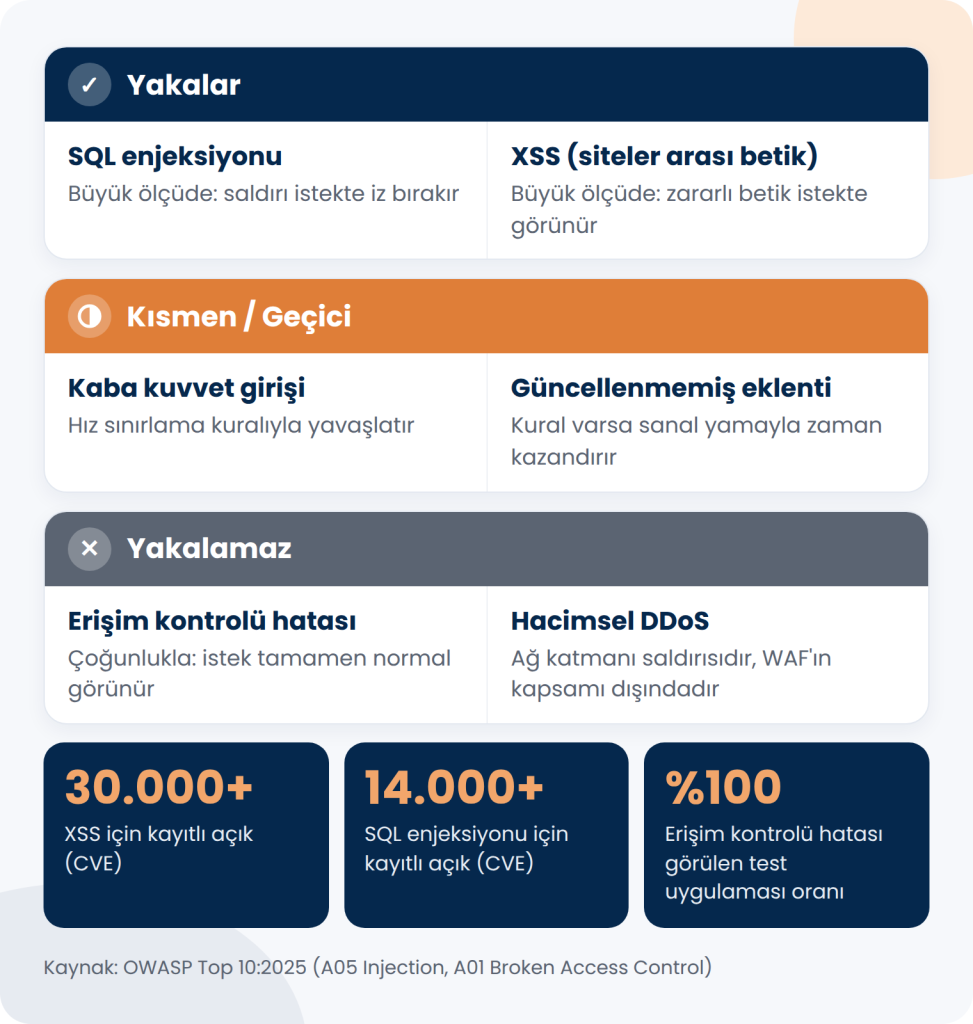
Sayılar bu ayrımın neden önemli olduğunu gösteriyor. OWASP Top 10:2025’e göre enjeksiyon kategorisinde siteler arası betik için 30 binden, SQL enjeksiyonu için 14 binden fazla kayıtlı açık (CVE) bulunuyor. CVE, herkese açık biçimde numaralandırılmış güvenlik açığı kaydıdır. Buna karşın aynı listenin birinci sırasında erişim kontrolü hataları yer alıyor. Test edilen uygulamaların %100’ünde bu hatanın bir biçimi bulundu.
WAF, en çok kayıtlı açığı olan saldırı türünde güçlüdür. OWASP listesinin 1 numarasında ise çoğunlukla kördür. Bu yüzden WAF olan bir siteyi “güvende” saymak yanıltıcıdır.
WordPress WAF Nerede Çalışır? Eklenti mi, Sunucu mu?
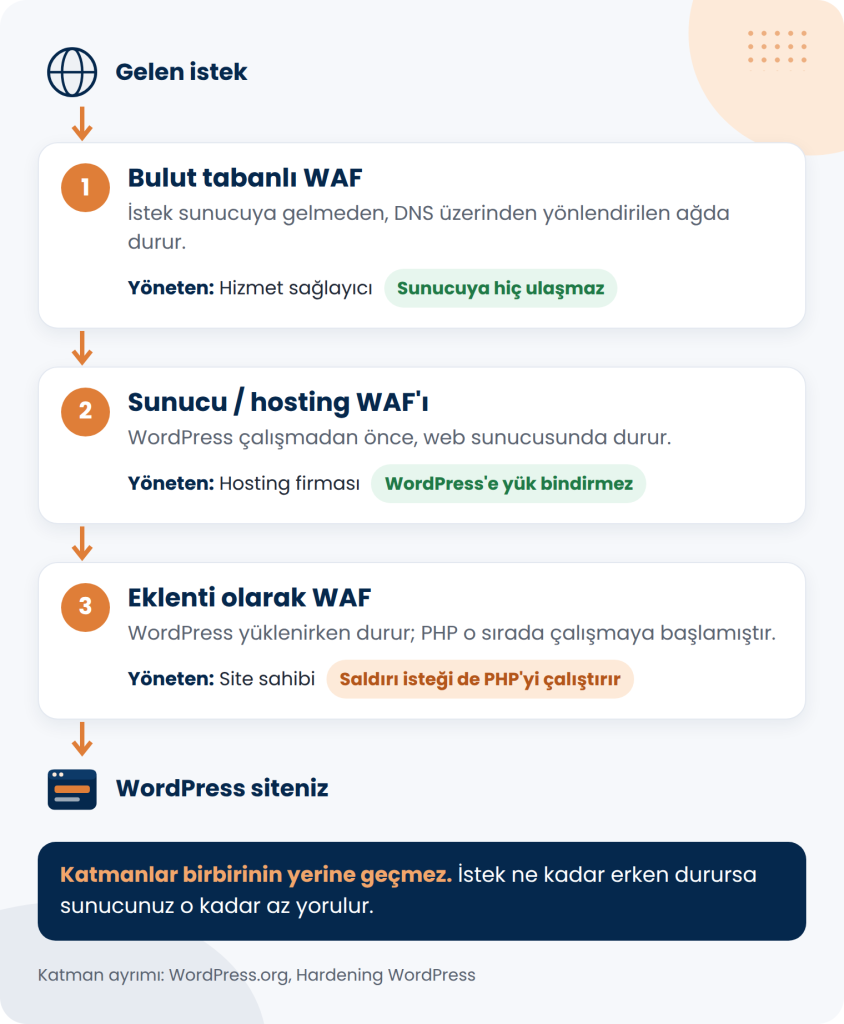
Güvenlik eklentisi saldırıyı WordPress yüklenirken durdurur; sunucu tarafındaki WAF ise isteği WordPress çalışmaya başlamadan önce keser.
WordPress.org’un resmî güvenlik rehberi de güvenlik duvarlarını bu iki düzeyde anlatır. İlki web sunucusu düzeyinde çalışır ve isteği WordPress işlenmeden önce süzer. İkincisi WordPress düzeyindedir, yani WordPress yüklenirken devreye girer. Bu iki katmanın önüne, isteği sunucunuza gelmeden karşılayan bulut tabanlı bir WAF da eklenebilir. Fark, saldırı isteğinin sunucunuzu ne kadar yorduğunda ortaya çıkar.
WordPress’te WAF katmanları
| WAF türü | Saldırıyı ne zaman görür? | Sunucu yükü | Kim yönetir? | Kime uygun? |
|---|---|---|---|---|
| Eklenti olarak WAF | WordPress yüklenirken | Saldırı isteği de PHP’yi çalıştırır | Site sahibi | Hosting’inde WAF olmayan küçük siteler |
| Sunucu / hosting WAF’ı | WordPress çalışmadan önce, web sunucusunda | WordPress’e ulaşmayan istek yük oluşturmaz | Hosting firması | Kural güncellemesini kendisi takip etmek istemeyenler |
| Bulut tabanlı (DNS üzerinden) WAF | İstek sunucuya gelmeden | Sunucuya hiç ulaşmaz | Hizmet sağlayıcı | Yoğun saldırı alan, çok sayıda siteyi yöneten ekipler |
Katmanlar birbirinin yerine geçmez. Hosting’inizde WAF varsa eklentinin asıl katkısı güvenlik duvarı değil; giriş koruması ve dosya değişikliği bildirimi gibi ek özelliklerdir.
WordPress Site Güvenliğinde WAF’ın Tek Başına Yetmediği 6 Yer
WAF bir kalkan katmanıdır, bakımın yerine geçmez: güncelleme, eklenti temizliği, parola, kullanıcı yetkisi, dosya düzenleyici ve yedek hâlâ sizin sorumluluğunuzdadır.
WordPress site güvenliği bu altı alanda zayıfladığında WAF açığı fark etmeyebilir. Her maddede yaygın bir varsayımı ve onun yerine yapılması gerekeni bulacaksınız.
define( 'DISALLOW_FILE_EDIT', true );WAF’ın tek başına yetmediği 6 yer
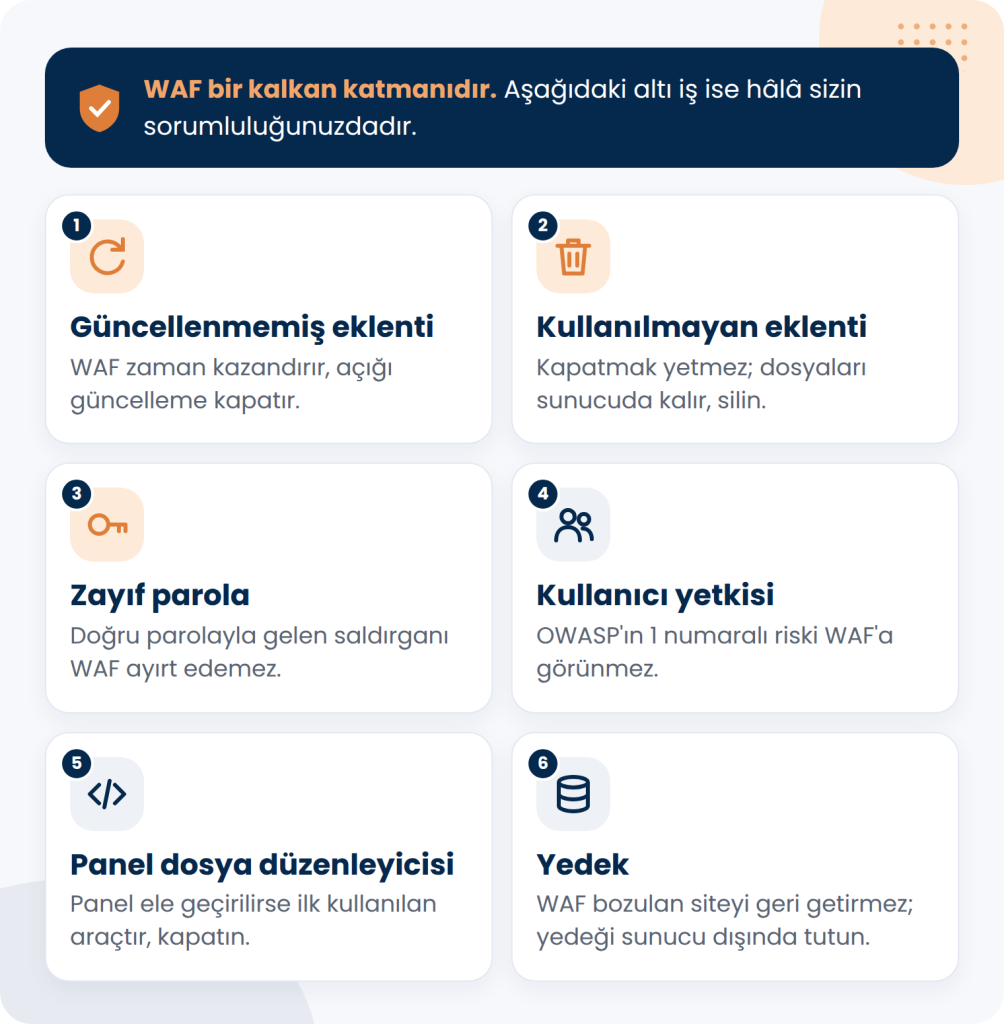
Genel önlemlerin tam listesi için WordPress güvenlik önlemleri sayfamıza göz atabilirsiniz
Kriweb WordPress hosting paketlerinde web uygulaması güvenlik duvarı, günlük zararlı yazılım taraması ve günlük yedekleme birlikte gelir. Paketleri yan yana karşılaştırıp sitenize uygun olanı seçebilirsiniz.
WordPress hosting paketlerini karşılaştır →Hosting Paketinizdeki WAF’ı Anlamak İçin Sorulacak 4 Soru
Pakette “güvenlik duvarı var” yazması yeterli bilgi değildir; WAF’ın hangi katmanda çalıştığını, hangi kural setini kullandığını, yanlış engellemenin nasıl çözüldüğünü ve kayıtlara erişip erişemeyeceğinizi sorun.
Bu dört soru, iki paketi aynı ölçüyle karşılaştırmanızı sağlar. Örneğin kural seti sorusu, kuralların ne kadar güncel tutulduğunu ortaya çıkarır. Kayıt sorusu ise bir saldırının gerçekten olup olmadığını anlamanın tek yoludur.
| Soru | Neden önemli? | Yeterli cevap neye benzer? |
|---|---|---|
| Hangi katmanda çalışıyor? | Saldırının WordPress’e ulaşıp ulaşmadığını belirler | Tablo 2’deki üç türden biri açıkça söyleniyor |
| Hangi kural setini kullanıyor? | Kuralların ne kadar sık güncellendiğini gösterir | OWASP CRS gibi açık bir kural seti ya da güncelleme sıklığı belirtiliyor |
| Yanlış pozitif olursa ne oluyor? | Meşru form gönderimleri ve ödeme adımları engellenebilir | Kuralı kimin, hangi kanaldan gevşettiği belli |
| Kayıtları görebiliyor muyum? | Saldırı olup olmadığını ancak kayıtla anlarsınız | Engellenen istekler panelde listeleniyor |
Satın almadan önce sorulacak 4 soru
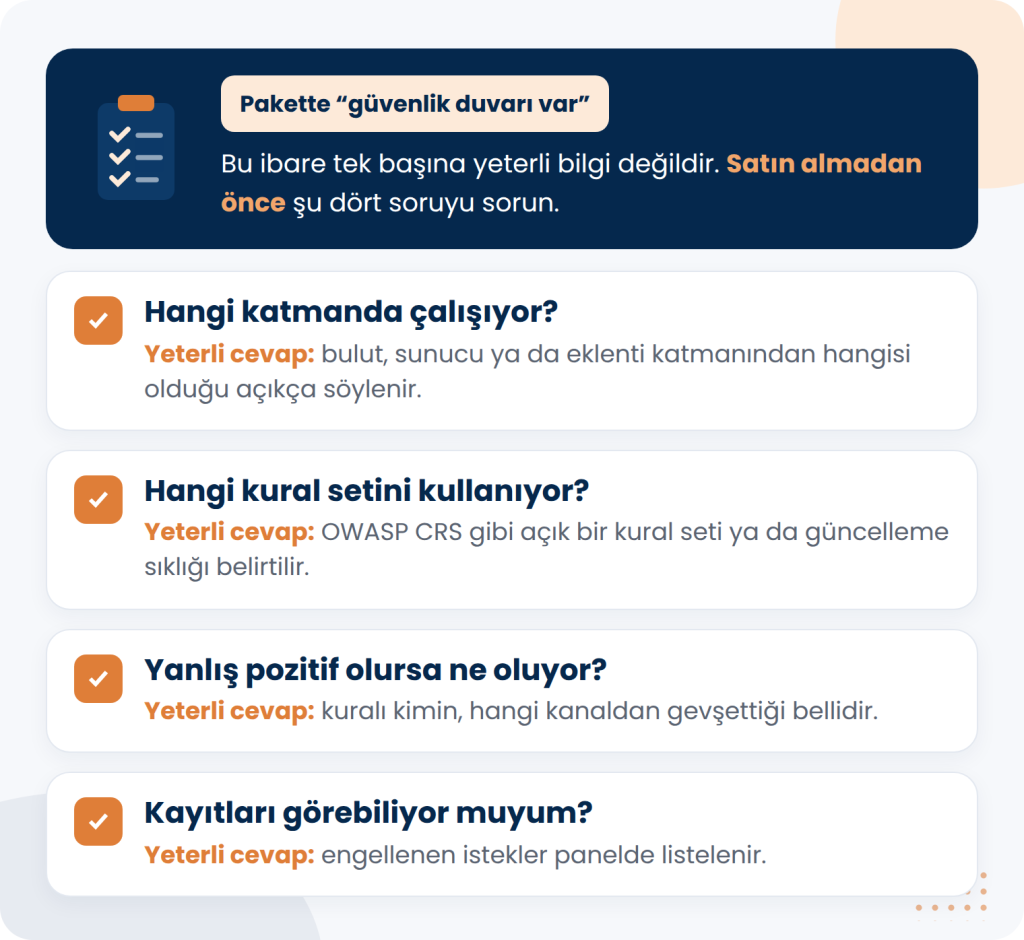
Bu dört sorunun cevabı olmayan bir “güvenlik duvarı” ibaresi, paketi karşılaştırmak için yeterli bilgi vermez.
WAF nedir sorusunun kısa cevabı şudur: WAF, isteğin içeriğine bakan bir güvenlik katmanıdır. Enjeksiyon ve betik saldırılarında güçlüdür. Buna karşın yetki hatası, zayıf parola ve güncellenmemiş eklenti karşısında tek başına yetmez. Eklenti olarak çalışan WAF ile sunucu tarafındaki WAF da farklı katmanlarda iş görür; biri diğerinin yerine geçmez.
Kriweb WordPress hosting paketlerinde web uygulaması güvenlik duvarı bulunur. Paketlerde günlük zararlı yazılım taraması ve günlük yedekleme de yer alır. Eklenti güncellemelerini canlı siteden önce denemeniz için test (staging) ortamı sunulur. WAF’ı bir hikâye üzerinden anlattığımız Krican’dan Hikayeler: Web Hırsızı ve WAF yazımıza da göz atabilirsiniz.
WordPress’in ne olduğunu ve paket alırken bakılacak ayarları okumadıysanız, bu rehberle başlayabilirsiniz.
WordPress hosting nedir? →Sıkça Sorulan Sorular
WAF neyin kısaltması?
WAF, Web Application Firewall ifadesinin kısaltmasıdır; Türkçesi web uygulaması güvenlik duvarıdır. Sitenize gelen istekleri içerik düzeyinde inceler ve saldırı kalıbı taşıyanları durdurur. Ağ güvenlik duvarından farkı, adres ve port yerine isteğin kendisine bakmasıdır. Bu sayede form ve adres çubuğu üzerinden gelen saldırıları görebilir.
WAF ile normal güvenlik duvarı arasındaki fark nedir?
Güvenlik duvarı nedir sorusunun klasik cevabı, hangi adresten ve porttan bağlantı geldiğine bakan bir filtredir. WAF ise izin verilen web trafiğinin içinde saldırı olup olmadığını inceler. Bir site için ikisi birlikte çalışır ve biri diğerinin yerine geçmez. Ağ güvenlik duvarı kapıyı, WAF ise kapıdan gireni denetler.
WordPress güvenlik eklentisi güvenilir mi?
Düzenli güncellenen ve geniş bir kullanıcı kitlesi olan eklentiler genel olarak güvenilirdir. Ancak güvenlik eklentisi de sonuçta bir eklentidir ve güncellenmezse kendisi bir açığa dönüşebilir. Hosting paketinizde WAF varsa eklentiyi güvenlik duvarı için değil, giriş koruması ve dosya değişikliği bildirimi gibi ek özellikleri için seçin.
Ücretsiz WAF yeterli mi, ücretli ne kazandırır?
Ücretsiz sürümler genellikle temel kuralları içerir. Ücretli sürümlerin farkı çoğunlukla kural güncellemelerinin hızında ve destek tarafındadır. Küçük bir tanıtım sitesi için sunucu tarafında hazır gelen WAF ve güncel tutulan eklentiler çoğu zaman yeterlidir. Saldırıların yoğunlaştığı sitelerde ise kural güncelleme hızı daha belirleyici olur.
WAF siteyi yavaşlatır mı?
Her istek incelendiği için WAF çok küçük bir gecikme ekler. Sunucu tarafındaki WAF ise zararlı isteği WordPress’e ulaşmadan kestiği için toplam sunucu yükünü azaltabilir. Eklenti olarak çalışan WAF’ta durum farklıdır: saldırı isteği de WordPress’i çalıştırır ve sunucu kaynağı tüketir. Bu yüzden WAF’ın hangi katmanda çalıştığı hız açısından da önemlidir.
WAF DDoS saldırısını engeller mi?
Kısmen engeller. WAF, uygulama katmanında tekrar eden istek yağmurlarını hız sınırlamayla yavaşlatabilir. Hız sınırlama, aynı kaynaktan belirli sürede gelebilecek istek sayısına üst sınır koymaktır. Sunucunun bağlantısını trafikle dolduran hacimsel saldırılar ise ağ katmanında durdurulmalıdır; bu iş WAF’ın kapsamı dışındadır. Bu yüzden WAF’ı bir DDoS çözümü olarak düşünmeyin.
WordPress giriş adresini değiştirmek güvenliği artırır mı?
Giriş adresini değiştirmek otomatik tarayıcıların bir kısmını uzaklaştırır, ama tek başına bir güvenlik önlemi sayılmaz. WordPress.org, bir şeyi gizleyerek korumanın temel strateji olarak sağlıksız olduğunu belirtiyor. Önce güçlü parola ve iki adımlı doğrulama gelir; adres değişikliği bunlara eklenen küçük bir katmandır.
WAF varsa yedek almaya gerek var mı?
Evet, gerek var. WAF saldırıyı durdurmaya çalışır ama başarılı bir saldırının sonucunu geri almaz. Bozulan ya da virüs bulaşan sitenin dönüş noktası yedektir. Yedeği sitenin dışında tutun ve en az bir kez geri yükleyerek çalıştığını deneyin. Denenmemiş bir yedek, kriz anında sürpriz çıkarabilir.
Kaynakça
- OWASP Top 10:2025, A05 Injection: top10.owasp.org
- OWASP Top 10:2025, A01 Broken Access Control: top10.owasp.org
- OWASP CRS (Core Rule Set): owasp.org
- WordPress.org, Hardening WordPress (Advanced Administration Handbook): developer.wordpress.org

1 comment
Yoruma kapalı